Хакеры похитили 143 ETH через симуляцию транзакции
Специалисты Scam Sniffer сообщили о новой тактике злоумышленников, которые похищают криптовалюты посредством фейкового моделирования транзакции. В ходе только одной атаки хакеры украли 143,45 ETH (около $460 000) за 30 секунд.
1/8 🚨 SECURITY ALERT: A victim lost 143.45 ETH ($460,895) through transaction simulation spoofing 1 day ago.Here’s how these attacks work… 🧵 pic.twitter.com/IQTSS8I3dp
— Scam Sniffer | Web3 Anti-Scam (@realScamSniffer) January 10, 2025
Некоторые Web3-кошельки предоставляют пользователям функцию предварительного просмотра результата транзакции перед ее подписанием. Она призвана повысить прозрачность процесса, позволяя проверить сумму зачисления, размер комиссии и другие данные в блокчейне.
Мошенники используют уязвимость этого механизма. Они заманивают жертв на вредоносный cайт, который предлагает получить небольшое количество Ethereum. Пользователю доступен предпросмотр транзакции клейма.
4/8 💻 The attack sequence:• Phishing site initiates a «Claim» ETH transfer• Wallet simulates tiny ETH receipt (0.000…0001 ETH)• Backend modifies contract state• Actual transaction drains wallet pic.twitter.com/0iNmQOLL5E
— Scam Sniffer | Web3 Anti-Scam (@realScamSniffer) January 10, 2025
Однако задержка по времени между моделирование и выполнением перевода позволяет злоумышленникам изменять состояние контракта в цепочке. В случае если пользователь подпишет транзакцию, хакеры опустошат его кошелек.
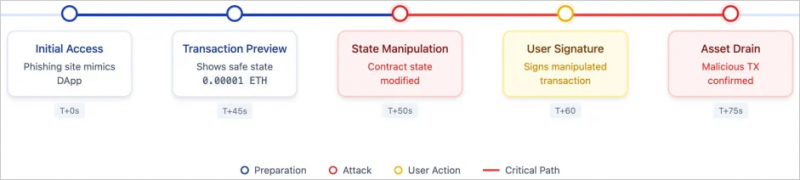
Данные: Scam Sniffer.
Эксперты рекомендуют разработчикам Web3-кошельков снизить частоту обновления моделирования, чтобы она соответствовала времени создания блоков, а также принудительно обновлять результаты симуляции перед критическими операциями с предупреждением пользователей о риске.
Напомним, в конце 2024 года специалисты Scam Sniffer раскрыли мошенническую схему для кражи криптовалют при помощи фейковых инфлюенсеров и вредоносных Telegram-ботов.